Accueil › Actualités

Actualités

Ce qui se passe dans le monde des serveurs, de la sécurité, des lois du Québec, de l'IA et de la maison connectée, expliqué simplement, avec au moins deux sources reconnues pour chaque bloc.

Lire les articles

Toutes les nouvelles, de la plus récente à la plus ancienne

Les nouveaux outils DRAK Infinity se montrent en vidéo

Depuis la fin d'octobre 2026, le site de DRAK Infinity montre ses produits en vidéo plutôt qu'en texte seulement. Deux courtes vidéos, en français et en anglais, montrent le Serveur maison en fonctionnement réel, directement sur la page d'accueil.

Une autre vidéo de treize secondes montre le Facturier en ligne, de la création d'une facture jusqu'à son paiement.

La page Maison 3D connectée reçoit en plus une démonstration qu'on peut essayer soi-même : on clique sur des points lumineux pour voir, dans une maquette 3D de la maison, comment chaque appareil change d'état.

Ce que ça change pour vous : vous pouvez voir les produits fonctionner avant de poser une question, directement sur le site, sans rendez-vous ni démonstration en personne.

Sources : drakinfinity.ca, drakinfinity.ca.
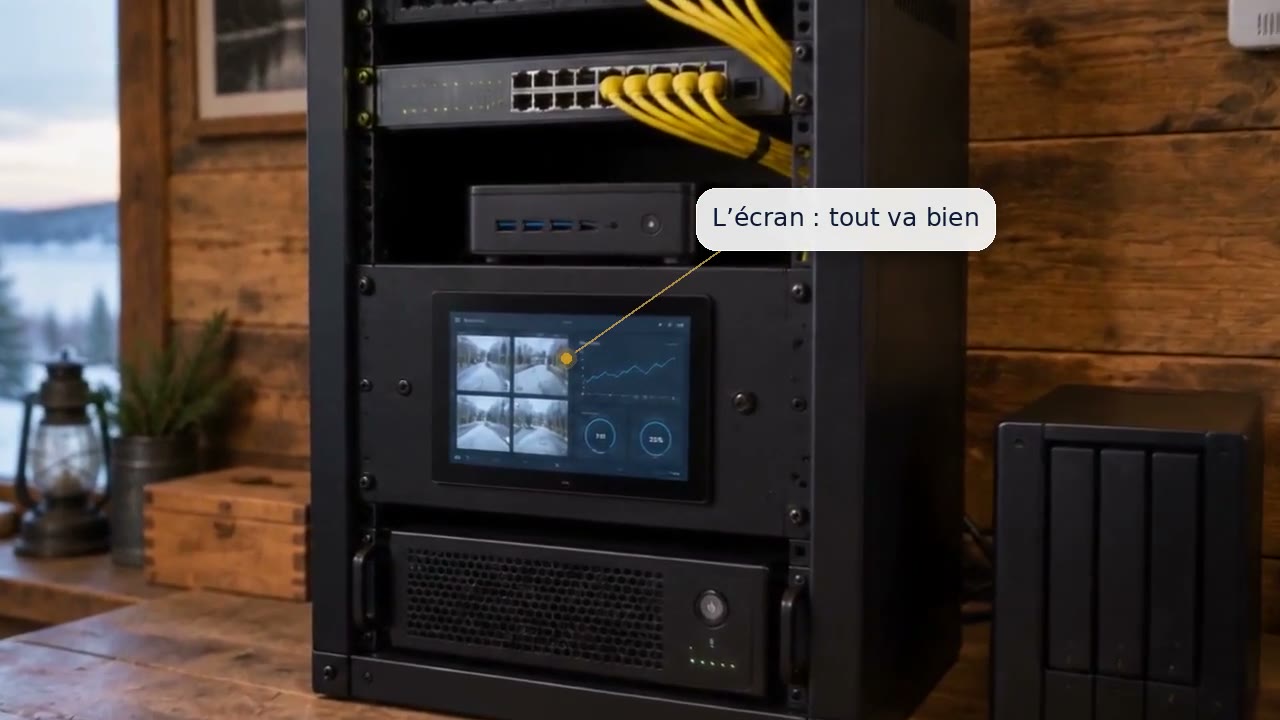
Image fixe de la vidéo du Serveur maison : rack avec écran tactile de surveillance, étiquette « L'écran : tout va bien ».

Octobre 2026 a changé la question

Au cours du mois d'octobre 2026, des failles de sécurité ont été corrigées dans PHP et dans Node.js, deux outils qui font fonctionner une grande partie d'Internet.

Ces corrections s'ajoutent à d'autres déjà publiées cette année, comme celles d'outils de programmation gratuits piégés en août dans des catalogues publics où les programmeurs vont les chercher.

Pendant ce temps, certains services en ligne se réservent le droit d'utiliser ce qu'on leur confie pour entraîner leurs intelligences artificielles. Ma réponse n'est pas de vous couper d'Internet, c'est de garder vos données chez vous.

Ce que ça change pour vous : vos sauvegardes doivent exister ailleurs que chez le fournisseur, sur un appareil qui vous appartient.

Sources : bleepingcomputer.com, nodejs.org, elastic.co, bitdefender.com, macrumors.com.

Vos photos et vos dossiers reviennent à la maison

Deux ans de Loi 25 pleinement en vigueur

Le 22 septembre 2024, la dernière étape de la Loi 25 est entrée en vigueur au Québec, deux ans après le début de son application graduelle.

Deux ans plus tard, en septembre 2026, cette loi, qui protège les renseignements personnels, c'est-à-dire vos informations qui permettent de vous identifier, s'applique toujours à toutes les entreprises privées, même les petites.

Il faut désigner une personne responsable de cette protection, tenir une liste des incidents, comme un vol de données, et demander clairement l'accord des gens avant de recueillir leurs informations.

La Commission d'accès à l'information, l'organisme qui surveille l'application de la loi, peut imposer elle-même des pénalités en argent à une entreprise fautive, sans passer par un tribunal.

Ce que ça change pour vous : si votre entreprise n'a toujours pas désigné de responsable de la protection des renseignements personnels ni de liste des incidents, ce n'est pas une formalité qu'on peut encore repousser.

Sources : quebec.ca, silaws.com.

Deux ans de Loi 25

Synology corrige deux failles critiques de DSM

Synology a réparé, le 18 septembre 2026, deux failles très graves, notées 9,8 sur 10 (presque le maximum possible sur l'échelle de gravité habituelle), dans DSM, le logiciel qui fait fonctionner ses disques réseau : des boîtiers qui gardent vos fichiers et vos sauvegardes à la maison ou au bureau.

L'une de ces failles touchait la façon dont l'appareil vérifie qui a le droit de se connecter, et pouvait permettre à quelqu'un, à distance, de lire ou d'écrire des fichiers sans permission, ou même de faire planter l'appareil; l'autre touchait un défaut semblable dans la façon dont l'appareil traite les données qu'il reçoit.

Le seul moyen de se protéger était d'installer la mise à jour : aucune autre façon de contourner le problème n'existait en attendant. L'agence de cybersécurité de Singapour a relayé l'avertissement le 23 septembre 2026, en recommandant une mise à jour immédiate des appareils concernés.

Ce que ça change pour vous : un disque réseau qui n'est jamais mis à jour accumule des failles connues; vérifiez régulièrement, dans son interface d'administration, qu'aucune mise à jour critique n'attend d'être installée.

Sources : synology.com, csa.gov.sg.

Un disque réseau à mettre à jour

Des prises et des interrupteurs intelligents à mettre à jour

TP-Link a publié en août 2026 une réparation pour une vingtaine de modèles de prises, de multiprises et d'interrupteurs connectés de sa gamme Kasa.

La faille corrigée était jugée très grave, notée 8,7 sur une échelle de gravité qui va de 0 à 10 : un appareil branché sur le même réseau Wi-Fi pouvait se faire passer pour un autre et changer l'état d'une prise, ou la rendre inutilisable.

Le même mois, un avis publié le 10 août 2026 annonce une réparation pour l'application Samsung SmartThings, pour une faille qui touchait les permissions des versions antérieures à 1.8.47.24 et qui pouvait laisser quelqu'un lire des informations sensibles auxquelles il n'avait pas droit.

Ce que ça change pour vous : une prise ou un interrupteur connecté qui ne reçoit jamais de mise à jour de micrologiciel reste vulnérable indéfiniment; vérifiez, dans l'application du fabricant, si une mise à jour est proposée pour vos appareils.

Sources : tp-link.com, stack.watch.

Prises et interrupteurs intelligents à mettre à jour

Un ver informatique se propage dans des bibliothèques JavaScript

Le 4 août 2026, des chercheurs de l'entreprise Elastic ont découvert un logiciel malveillant surnommé « ChainDrop », une nouvelle version d'un ver informatique (un programme qui se copie lui-même d'un endroit à l'autre) déjà vu l'année précédente sous le nom Shai-Hulud.

Ce ver a infecté des briques logicielles JavaScript très utilisées, dont keyv et cacheable, en volant les mots de passe ou les clés d'accès des personnes qui en sont responsables pour publier, à leur place, des versions piégées.

Selon Elastic, plus de 400 briques distinctes ont été touchées; d'autres sources parlent de plus de 1 300 au total.

Ces briques logicielles sont des pièces invisibles utilisées par un très grand nombre de sites et de logiciels, un peu comme des pièces détachées qu'on ne voit jamais mais dont tout le monde dépend.

Ce que ça change pour vous : vous ne les voyez jamais, mais les sites et outils que vous utilisez dépendent de milliers de petites briques logicielles comme celles-ci; un fournisseur sérieux surveille et met à jour ces dépendances plutôt que de les installer une fois et de les oublier.

Sources : elastic.co, techradar.com.

Un paquet piégé contamine les suivants

Node.js corrige plusieurs failles, encore

Le 29 juillet 2026, les responsables de Node.js, un outil qui fait fonctionner une grande partie des sites et des applications sur Internet, ont publié onze réparations de sécurité, ce qu'on appelle des correctifs, pour les versions de cet outil encore suivies.

Les versions Node.js 18 et 20, elles, n'ont reçu aucune réparation. La première a cessé d'être protégée en avril 2025 et la seconde en avril 2026; aucune des deux ne reçoit donc plus de correction, même si elles continuent de fonctionner normalement.

Ce que ça change pour vous : si un site, une application ou un outil que vous utilisez tourne encore sur une version de logiciel abandonnée par son éditeur, personne ne corrigera plus ses failles; demandez à la personne qui l'a construit où elle en est de ses mises à jour.

Sources : nodejs.org, herodevs.com.

Un serveur réparé

Québec finance la formation en IA dans les PME

Le gouvernement du Québec a annoncé le 14 juillet 2026 un financement de plus de 10 millions de dollars pour 51 projets de formation en intelligence artificielle, destinés aux employés des petites et moyennes entreprises, dans le cadre d'un programme appelé Productivité-Compétences.

Près de 8 000 personnes et 3 000 entreprises pourront en profiter, dans des secteurs comme la construction, le transport, la foresterie, la fabrication et le tourisme.

Le but annoncé est d'aider les PME à utiliser l'intelligence artificielle dans certaines de leurs tâches pour travailler plus efficacement.

Ce que ça change pour vous : le financement vise la formation, pas l'achat d'outils; pour en profiter, informez-vous auprès de votre association sectorielle ou de Services Québec avant de payer vous-même une formation équivalente.

Sources : quebec.ca, ised-isde.canada.ca.

Se former à l'intelligence artificielle dans une petite entreprise

Loi 96 : un nombre record de plaintes

Un guide juridique publié le 12 juin 2026 rappelle que la Loi 96, qui oblige les entreprises à utiliser le français (ce qu'on appelle la francisation), s'applique depuis le 1er juin 2025 aux entreprises de 25 employés ou plus, au lieu de 50 avant ce changement.

Ces entreprises doivent s'inscrire auprès de l'Office québécois de la langue française, l'organisme qui vérifie le respect de la loi; 14 366 d'entre elles l'avaient fait au 31 mars 2025.

L'Office a reçu 10 371 plaintes pendant l'année 2024-2025, un sommet jamais atteint auparavant, en hausse de 140 % sur cinq ans.

Les amendes vont de 700 $ à 30 000 $ par infraction pour une première fois, selon qu'il s'agit d'une personne ou d'une entreprise; ces montants doublent, puis triplent en cas de récidive, jusqu'à 90 000 $ pour une entreprise, et chaque jour où l'infraction continue compte comme une infraction distincte.

Ce que ça change pour vous : si votre entreprise compte 25 employés ou plus au Québec, l'inscription auprès de l'OQLF n'est plus réservée aux grandes entreprises; vérifiez où vous vous situez avant de recevoir une plainte plutôt qu'après.

Sources : silaws.com, gowlingwlg.com.

L'affichage d'une boutique passé à la loupe

Le Canada publie sa stratégie en intelligence artificielle

Le gouvernement fédéral a publié le 4 juin 2026 sa Stratégie nationale en matière d'intelligence artificielle, appelée « L'IA pour tous ».

Elle vise à renforcer la confiance du public, à faire profiter l'économie canadienne de cette technologie et à bâtir, au Canada même, les ordinateurs puissants qu'elle demande, plutôt que de dépendre de plateformes étrangères.

Cinq secteurs sont visés en priorité : la santé, l'énergie, les transports, l'agriculture et la fabrication.

La stratégie annonce aussi un programme pour aider la population canadienne à mieux comprendre l'intelligence artificielle, mais le Canada n'a toujours pas de loi complète qui encadre cette technologie, et cette stratégie n'en annonce pas non plus.

Ce que ça change pour vous : le gouvernement mise sur la formation et les infrastructures avant d'imposer des règles précises; en attendant une loi, c'est encore à chaque entreprise de décider où et comment ses données nourrissent un outil d'intelligence artificielle.

Sources : ised-isde.canada.ca, blakes.com.

Une stratégie canadienne pour l'intelligence artificielle

Un outil JavaScript très utilisé, piégé sur le réseau npm

Le 14 mai 2026, trois versions piégées d'un outil appelé node-ipc, utilisé par beaucoup de programmeurs qui écrivent des sites et des applications, ont été publiées sur npm, un grand catalogue public où les programmeurs vont chercher des outils gratuits.

Ces versions piégées contenaient un code caché conçu pour voler des mots de passe et d'autres identifiants, peut-être après que le compte d'une des personnes responsables de cet outil a été détourné par quelqu'un d'autre; l'enquête se poursuivait encore au moment de la publication.

Un peu plus tôt, en mars, un autre outil très populaire, axios, avait connu le même problème, avec des millions de téléchargements touchés.

Dans les deux cas, personne n'a eu besoin de pirater un serveur : prendre le contrôle d'un seul compte semble avoir suffi pour toucher un très grand nombre d'installations dans le monde.

Ce que ça change pour vous : les outils gratuits et partagés qui font fonctionner une bonne partie d'Internet reposent sur la bonne foi et la vigilance de quelques bénévoles; un fournisseur sérieux vérifie ce qu'il installe plutôt que de faire confiance par défaut.

Sources : snyk.io, algeriatech.news.

Un cadeau piégé pour les programmeurs

Des caméras et des moniteurs pour bébé exposés en ligne

Des chercheurs en sécurité ont annoncé publiquement, le 11 mai 2026, avoir trouvé une faille, c'est-à-dire une faiblesse qui permet de faire quelque chose d'interdit, dans les ordinateurs à distance (le nuage) qui font fonctionner les caméras de surveillance et les moniteurs pour bébé de la marque Meari, vendus sous plusieurs noms.

N'importe qui pouvait créer un compte gratuit sur ce service et s'en servir pour suivre, en temps réel, l'activité d'un appareil appartenant à quelqu'un d'autre. Selon les articles parus sur le sujet, plus d'un million de caméras et de moniteurs pour bébé auraient été touchés.

Une deuxième faille permettait de retrouver l'adresse Internet, donc l'emplacement approximatif, de n'importe quel appareil. Le fabricant avait été averti avant que l'information soit rendue publique, comme le veut la bonne pratique dans ce domaine.

Ce que ça change pour vous : une caméra ou un moniteur connecté dépend entièrement des serveurs de son fabricant; si ces serveurs sont mal protégés, l'appareil peut montrer votre maison à des inconnus, peu importe la force de votre mot de passe.

Sources : runzero.com, esecurityplanet.com.

Des caméras de bébé mal protégées

Node.js 20 cesse d'être protégé

Le 24 mars 2026, les responsables de Node.js, un outil informatique qui fait fonctionner une grande partie des sites web et des applications sur Internet, ont publié leur dernière mise à jour de sécurité pour la version 20 de cet outil.

Depuis le 30 avril 2026, cette version a atteint ce qu'on appelle sa « fin de vie » : ses responsables officiels ne la corrigent plus, même si on y découvre demain une faille grave, c'est-à-dire une porte ouverte que des pirates informatiques pourraient utiliser.

Un site ou une application qui tourne encore sur cette version continue de fonctionner normalement, mais sans aucune protection contre une nouvelle attaque.

Ce que ça change pour vous : un serveur ou une application qu'on installe une fois et qu'on laisse tourner sans suivi finit toujours par rouler sur une version abandonnée; le suivi des mises à jour fait partie du travail, pas une option qu'on coche une fois.

Sources : nodejs.org, herodevs.com.

Un logiciel qui n'est plus protégé

La Loi 25 reste pleinement en vigueur

Un avis juridique publié le 29 avril 2026 rappelle une règle importante : la Loi 25, qui protège les renseignements personnels (votre nom, votre adresse, votre courriel, tout ce qui permet de vous identifier), s'applique à toutes les entreprises du Québec, même les très petites.

Une entreprise doit désigner une personne responsable de cette protection et signaler les incidents, comme un vol de données. Elle est aussi encouragée à dresser la liste des renseignements qu'elle recueille, pour savoir ce qu'elle doit protéger.

Une entreprise qui ne respecte pas la loi risque deux types de pénalités : jusqu'à 10 millions de dollars, ou 2 % de ses revenus mondiaux, imposés directement par l'organisme qui surveille la loi, ou, dans les cas les plus graves qui se rendent devant un tribunal, jusqu'à 25 millions de dollars, ou 4 % de ses revenus mondiaux.

Ce que ça change pour vous : une petite entreprise n'est pas à l'abri parce qu'elle est petite; la loi s'applique de la même façon, et un fournisseur qui héberge vos données devrait pouvoir vous dire où elles se trouvent et qui peut y accéder.

Sources : silaws.com, quebec.ca.

Les obligations de la Loi 25 pour une petite entreprise